

在 2025 年的 “数字领导力网络研讨会峰会” 上,Kevin Shepherdson 登台演讲,向在 AI 革命中摸索前行的领导者传递了一个明确的信息:数据治理不仅仅是一个监管的打勾项——它是你的竞争优势。
Kevin 是 Straits Interactive 的首席执行官,也是全球公认的数据隐私与治理领域专家。他是 DPEX Network 的创始人,《99 Privacy Breaches to Beware Of》一书的作者,SkillsFuture 奖学金得主,并担任新加坡管理大学的客座教员。凭借 30 多项专业认证以及为新大和行业开发的 30 多门课程,Kevin 正在引领负责任数据领导力的未来。
真正的风险不是 AI,而是治理的缺失
Kevin 的开场就是一声警示:如果你的组织正在推进生成式 AI,但没有相应的治理框架,那你不是在转型,而是在赌博。
他用一个简单的事实来阐释数据生命周期:每一个应用、聊天机器人或数字接触点都会先“收集”数据,之后是“使用”、“存储”、“披露”,有时还包括“跨境传输”。真正的风险在哪?数据泄露通常不是因为技术,而是因为治理失败。
从同意处理不当到存储不安全,Kevin 列举了每个组织可能面对的 40 项风险——而这些风险,若有合适的问责框架,很多都可以避免。

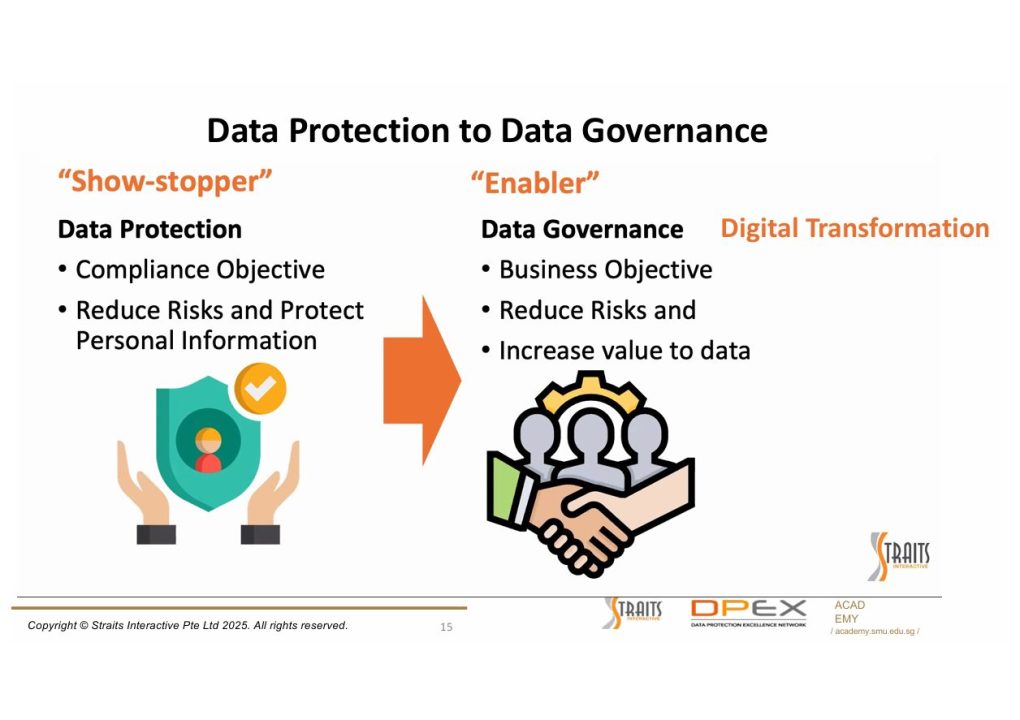
为什么数据保护必须演变为数据治理
Kevin 指出,数据保护法规(如新加坡的《个人数据保护法 PDPA》)规定了数据必须如何收集、使用、存储与传输。但仅仅做到合规是不够的。
“治理的重点是从风险控制扩展到价值创造。”
Kevin 引用 ISO 38505 标准,将数据治理解释为一个问责制框架,既能降低风险,又能释放数据价值,为商业成果服务。它的意义在于:从被视为“合规瓶颈”转变为推动数字转型的助力者。
扩展 AI 的数据生命周期:七阶段模型
随着 AI 成为运营的基础,Kevin 提出了一个扩展版的数据生命周期模型:
- 收集 / 创建
- 存储
- 报告
- 决策
- 分发
- 处置
- 治理
这些新增阶段考虑了生成式 AI 系统如何处理、推理并对个人数据采取行动。这个扩展模型反映出领导者必须应对的全新数字现实。
Kevin 警示了一些真实案例中的风险,例如幻觉式输出、错误决策以及数据滥用。他提到 Air Canada 聊天机器人案,法院最终裁定应由公司承担责任——而非 AI 本身。
他还提到了多个机密信息通过聊天机器人泄露的著名事件——包括 三星案例,员工在不知情的情况下使用机密数据训练了公共模型。这些实例再次强调:在进行外部部署前,必须先落实内部治理。
数据治理成熟度快照:你的组织处于哪个阶段?
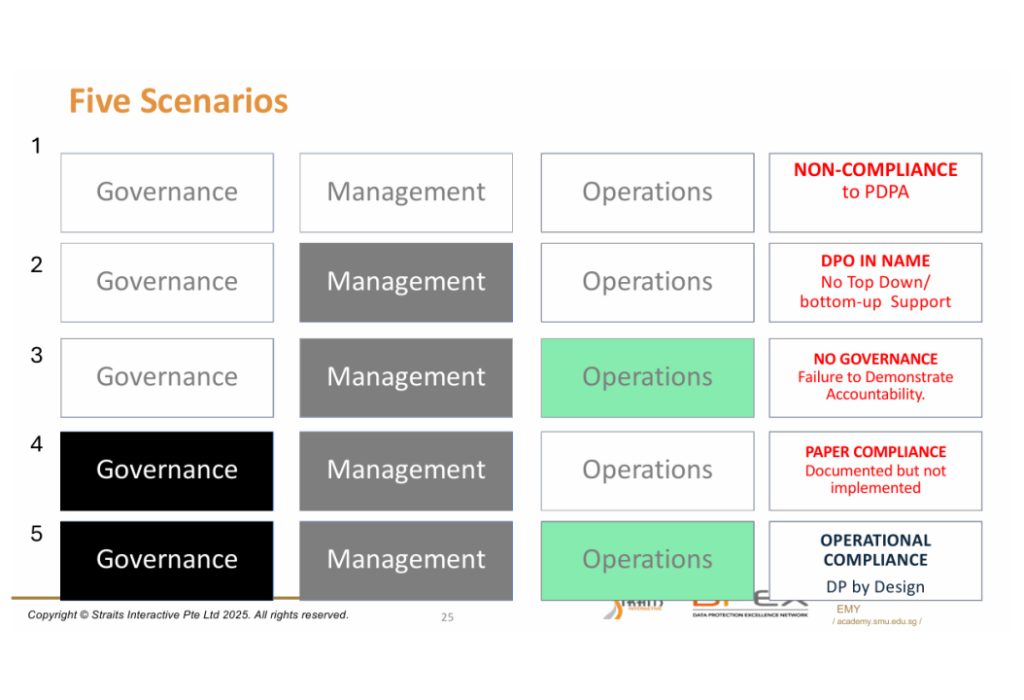
Kevin 概述了目前组织在数据治理成熟度旅程中常见的五种情形:
- 不合规 —— 没有治理、没有管理、没有运营
- 名义上的 DPO —— 任命了数据保护官,但没有提供支持
- 没有治理委员会 —— 有运营,但缺乏监督
- 纸面合规 —— 有政策,但未落实执行
- 运营级合规 —— 完整整合,设计导向
这个框架帮助领导者审视自己当前的隐私与治理策略。
只有第五种情境,即“政策被真正践行”,才体现出组织具备真正的问责机制和运营准备。
“治理不是为了阻止创新,而是为了负责任地扩大创新。”
面向未来的治理:在你需要之前就建立好它
Kevin 的闭幕词并不是简单总结,而是对企业领导者发出的主动号召。
随着越来越多的组织将生成式 AI 应用于客户服务、人力资源、市场营销与研发,敏感数据流通的体量和速度将进一步加快。
Kevin 强调了“运营级合规”的必要性——也就是将数据保护原则融入日常的工作流程和跨部门的操作。他倡导“以设计为核心的数据保护”:一种理念,即隐私不应该是事后的补救,而应该是每个项目最初就包含的关键组成部分。
“如果你在不清楚数据去向与用途的情况下就喂给 AI 数据,你不是在创新,而是在将你的企业置于风险之中。”
他为企业领导者提供了一份路线图:从法律准备到运营清晰度再到战略对齐。那些率先行动的组织不仅能避开监管困境,还能在 AI 驱动的经济中建立信任,赢得长期竞争优势。
📌 编者按:
本报道聚焦于 Straits Interactive 首席执行官、《99 Privacy Breaches to Beware Of》作者 Kevin Shepherdson。他在 2025 年 “数字领导力网络研讨会峰会” 上发表了题为《AI 时代的隐私与数据治理》的主旨演讲。该活动由 NewInAsia 主办,旨在突出在数字经济中具备未来准备能力的领导力与创新实践。
Read the English article here.