

网络安全正进入一个充满危险“虚假安全感”的阶段。
如今,许多企业在表面上看似安全。他们通过审计、拥有合规认证,并部署了最新的安全框架。然而,在这些表象之下,真正的运营韧性往往依然脆弱——尤其是在 AI 正加速网络威胁速度、规模与复杂性的背景下。
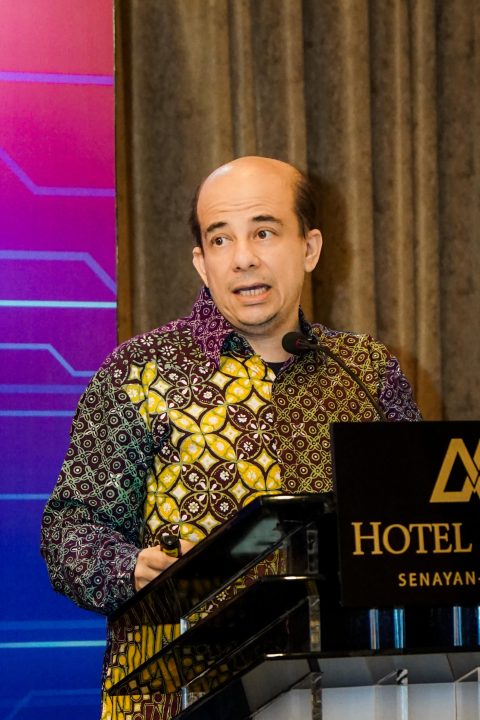
根据 Vantage Point Security 印尼国家经理 Faisal Yahya 的说法,越来越多的企业正试图使用人工流程和静态防御机制来应对机器级速度的攻击,而这种不匹配在当前威胁环境中正迅速变得不可持续。
Faisal 拥有超过 25 年的 IT 与网络安全领导经验,曾担任 CIO 与 CISO 等职位。他亲眼见证了网络安全从单纯的 IT 技术问题,演变为董事会层级的重要商业议题。不过,尽管企业的安全意识已有显著提升,他认为许多组织仍然基于过时的认知来理解“安全”真正意味着什么。
Faisal 指出,核心问题在于,企业过于频繁地将“合规”误认为“韧性”。
目前,全球数据泄露事件的平均成本已接近 500 万美元,而企业在侦测与遏制攻击方面的速度,依然远远落后于攻击者。企业防御方式与攻击者运作模式之间的差距,正在不断扩大。
从防御职能转向业务增长推动者
如果网络安全的唯一策略只是“筑墙”,它就无法真正推动业务增长。
在 Vantage Point Security Indonesia,公司的运营重点集中于“进攻型安全(Offensive Security)”——也就是在威胁行为者发现漏洞之前,主动以道德黑客方式识别并利用这些漏洞。与此同时,Faisal 作为 EC-Council 与 Cloud Security Alliance 的讲师经历,也进一步强化了他对“必须同时理解攻击者与防御者视角”的认识。
他说,这种双重思维如今变得越来越关键。
成熟的安全体系不再问:“我们安全吗?”
更重要的问题应该是:“企业能够在不牺牲韧性的情况下,多快地实现创新?”
这正是进攻型与防御型安全实践必须协同运作的原因。进攻型测试不应只是每年一次、彼此割裂的例行工作,而应持续为防御策略、事件响应规划与运营决策提供依据。
那些能够将进攻型安全深度整合进整体网络安全计划的企业,通常能显著缩短漏洞修复与事件响应时间——而在如今以小时为单位快速演变的威胁环境中,这种能力正变得越来越重要。
“纸老虎”式安全的危险幻觉
Zero Trust(零信任)与云安全架构等框架,常被视为全面性的安全解决方案。但 Faisal 认为,许多部署最终失败,是因为企业混淆了“合规”与“真正的运营安全”。
“合规只是一个时间点的快照,”他说,“它只能证明你在某个星期二达到了基线标准。但攻击者的行动却是动态的。”
分析师预测,未来几年内,绝大多数云安全失败案例,并非来自复杂攻击,而是源于客户自身的错误配置,而这些问题往往隐藏在表面上“看似合规”的环境之下。
在 AI 驱动的威胁环境中,如果底层架构本身缺乏韧性,那么再合规的外围防线也毫无意义。
Faisal 强调,Zero Trust 并不仅仅是购买软件或完成部署清单,它更是一种运营哲学,需要持续适应、积极的漏洞修补管理、严格的身份管理,以及对系统与用户的持续验证。
如果缺乏这种运营成熟度,企业就可能建立出一种“外表安全、实则脆弱”的体系——也就是他所称的网络安全“纸老虎”。
真正重要的指标是网络韧性
几十年来,网络安全行业一直在兜售“绝对防御”的概念。但 Faisal 认为,这种承诺从来都不现实。
如今,数据泄露已经不再是“会不会发生”的问题,而是“何时发生”的问题。
真正的差异化优势,在于企业是否具备足够的韧性:能否有效侦测、遏制、恢复,并在遭受攻击时持续运营。
“如果你的安全架构无法承受一次大规模勒索软件攻击,并让企业继续维持运作,那么你拥有再多工具也毫无意义。” Faisal 表示。
数据显示,一次成功的勒索软件攻击所导致的平均运营停摆时间,通常超过三周。对于许多企业来说,长时间中断所带来的财务与声誉损失,甚至可能超过数据泄露本身的直接成本。
因此,韧性需要一种完全不同的运营思维。系统设计不仅要能够抵御攻击,更必须能够“安全地失败”、快速恢复,并在危机条件下维持业务连续性。
因此,网络韧性已不再只是技术议题,它已经成为企业运营与领导层层面的关键问题。
AI 时代下的进攻型安全
AI 的崛起,正以前所未有的速度重塑网络攻防格局。
威胁行为者越来越多地利用 AI 来自动发现漏洞、加速侦察,并缩短攻击利用周期。过去需要数周甚至数月才能武器化的漏洞,如今可能只需几天,甚至几个小时。
Faisal 提到了 Anthropic 的 “Project Mythos” 项目。据称,该项目发现了一个长期存在于 FreeBSD 中、数十年来未被人类研究人员察觉的漏洞。这显示 AI 正在如何深刻改变网络安全领域。
这种演变,也彻底改变了进攻型安全的角色。
在攻击面持续变化、AI 加速威胁发现的环境下,传统每年一次的渗透测试周期已经不再足够。进攻型安全的发现结果,必须转变为持续、实时的威胁情报,以不断强化防御准备能力。
Faisal 表示,能够最快适应这一现实的企业,将在面对下一代机器驱动攻击时,占据明显优势。
弥合东南亚网络安全人才与沟通鸿沟
东南亚数字经济持续高速增长,但整个区域的网络安全成熟度依然参差不齐。
网络安全人才短缺仍然是重大挑战,仅亚太地区就存在超过 250 万名专业人员缺口。
但 Faisal 认为,更深层的问题不仅仅是人才数量不足。
“最致命的鸿沟,不只是人手不足,而是沟通能力。”他说。
技术团队通常使用漏洞、攻击链与系统警报等术语进行沟通,而企业高层则更关注业务连续性、财务风险与企业风险管理。
当这两种语言无法连接时,网络韧性就会被削弱。
Faisal 指出,行业迫切需要更多能够横跨两个世界的领导者——那些能够将技术发现转化为商业影响、治理重点与董事会战略决策的人才。
在企业能够持续将网络安全成果与业务韧性及财务表现真正连接起来之前,许多安全计划都仍会“纸面上看起来很强大,但实际上并非如此”。
在 AI 时代,真正的网络韧性,不会取决于企业部署了多少安全工具,或勾选了多少合规清单。
真正的标准,将是企业在不可避免的中断发生时,能否有效适应、快速恢复,并持续运营。
Read the English article here.